צ׳אטים של Notion AI דלפו אחרי פריצה לספק הענן
Fireworks AI אישרה שתוקפים חדרו לספק הענן שלה, ומשם למערכת פיתוח פנימית — ומשם לפרטי חיוב של לקוחות ולחלק מהדאטה שלהם. הנפגעת הידועה: Notion, שהפגיעה נגעה בפחות מ-1% מהסביבות שלה, כולל תמלולי צ׳אט של Notion AI. הפוליסה שמצהירה על Zero Data Retention כברירת מחדל פשוט לא כיסתה את החלק שבו כן נשמר מידע.
אם העובדים שלכם מדביקים פנימה סיכומי פגישות פנימיות, תוכניות מוצר שעוד לא יצאו או פרטים על לקוח — כדאי שתדעו לאן זה הולך. Fireworks AI, הפלטפורמה שמאפשרת למפתחים לגשת למודלי AI, אישרה שפורצים חדרו לספק הענן שלה, ומשם הגיעו למערכת פיתוח פנימית — ומשם למידע של לקוחות.
מה בעצם נגנב
לפי ההודעה הרשמית, התוקפים השיגו פרטי חיוב של לקוחות ומאגרי דאטה. Fireworks מציגה את עצמה כמי שמשרתת עשרות אלפי לקוחות ברחבי העולם, ובהם חברת הליגל-טק Harvey וחברת ה-AI Cursor.
לקוחה אחת שכבר אישרה שנפגעה היא Notion — עורכת מסמכים וכלי רישום. לפי ההודעה של Notion, הפגיעה נוגעת לפחות מ-1% מסביבות העבודה (workspaces) שלה. הדאטה שנחשף: תמלולי צ׳אט של Notion AI, של משתמשים שהשתמשו בפיצ׳ר שנקרא Insights. כלומר — כל מה שהוזן למודל או יצא ממנו ונשמר בתמלול עלול להיות שם.
החדשות ה״טובות״, יחסית: לפי Notion, עבור רוב הסביבות שנפגעו, הדאטה לא היה ניתן לייחוס — כלומר, אי אפשר לדעת בדיוק מאיזה לקוח הוא נלקח. אבל החברה ממליצה ללקוחות להתייחס לדאטה הזה כאילו נחשף.
למה זה קרה דווקא עכשיו
התקיפה הגיעה דרך ספק ענן צד שלישי שאירח את מכונות ה-R&D של Fireworks. ב-23 באוקטובר אירע אצלו אירוע אבטחה, ויום למחרת הגורם הלא מורשה השתמש בו כדי להגיע למכונות הפיתוח של Fireworks ולהריץ עליהן workload לא מאושר — מה שהוביל לפגיעה נוספת בדאטה של לקוחות.
Fireworks מעריכה שהתוקפים היו מונעים כלכלית, וכוונתם הייתה למכור טוקנים שנלקחו מגישה בלתי מורשית למודלי שפה גדולים (LLMs), לצורך ניתוב לא חוקי. זה בדיוק מה שמכונה LLMJacking — תופעה ש-Google Threat Intelligence Group ו-Mandiant כתבו עליה בבלוג ב-2 בנובמבר.
זו הפריצה השנייה שפוגעת ב-Fireworks בתוך חודשיים, אחרי אירוע אבטחה באוקטובר.
הפוליסה שלא באמת הגנה
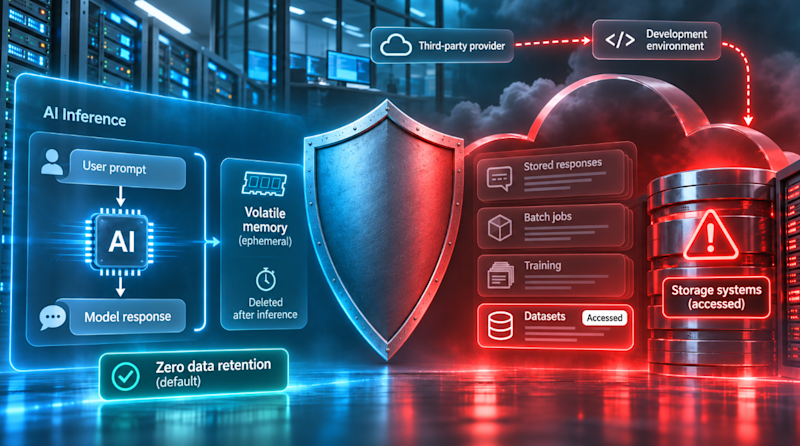
כאן החלק שמעניין כל מי שעובד עם ספק AI. המסמכים של Fireworks מצהירים על Zero Data Retention כברירת מחדל, ובפועל — כן, זה נכון: לפי ברירת המחדל, דאטה של פרומפטים ושל תפוקות נשמר רק בזיכרון נדיף במהלך הבקשה. אבל עמוד המדיניות עצמו מוסיף ש״כמה פיצ׳רים כן שומרים תוכן של לקוחות, כמו stored responses, batch jobs ו-training״. הפגיעה התרחשה בדיוק בצד השמור הזה.
חשוב לשים לב גם לניואנס בין ההודעות: עדכון האבטחה מ-9 בנובמבר אומר שלא זוהתה פגיעה ב-Inference, Training SDK ו-Nexus, שכולם מוגנים ב-ZDR כברירת מחדל. הפוסט של המנכ״לית Lin Qiao ברשת X מנסח את זה אחרת — Inference, אבל בלי batch inference. ה-glossary של Fireworks מגדיר batch inference כ״inference אסינכרוני בהיקף גדול דרך Fireworks Batch API״. Qiao הוסיפה שהתוקפים הגיעו ל״תת-קבוצה של מערכות אחסון, שהובילה לפגיעה נוספת בדאטה של לקוחות״.
בפועל, נחשפו גם משתני סביבה — כולל API keys וטוקנים שנשמרו כ-secrets — בחשבונות מסוימים. לפי העדכון מ-9 בנובמבר, עבור לקוחות מסוימים נחשפה תת-קבוצה של משקולות מודל חלקיות ודאטה. במהלך החקירה החברה השביתה העלאות והורדות של datasets בשירות עצמי ששימשו את Batch Inference.
אף אחת מהחברות לא אמרה איזה פיצ׳ר של Fireworks שמר את התמלולים של Notion, ושום דבר במסמכים לא מצביע על כך שהפוליסה הייתה מונעת את החדירה.
מה זה אומר לכם
הסיפור הזה הוא עוד תזכורת לכך שאבטחת AI היא לעיתים קרובות אבטחה של מישהו אחר לגמרי. ב-Wiz ספרו לפחות תשע פלטפורמות של מפתחי AI שדיווחו על אירועים באוקטובר, ואיתרו שני מפתחות ארגוניים גנובים, שאחד מהם כבר נבחן בתוך 30 דקות מרגע שהושגה הגישה הלא מורשית — כלומר, התוקפים לא מבזבזים זמן.
ל-Notion יש תאריך ברור: ב-3 בנובמבר היא ניתקה את המערכות שלה מ-Fireworks, מחקה את הדאטה שנשמר שם והפסיקה את כל הקישוריות ביניהן.
אז אם אתם מריצים SOC או סתם בודקים ספקי AI — הפער הזה בין ״ZDR כברירת מחדל״ לבין מה שבאמת נשמר הוא בדיוק מה שצריך לבדוק. Cloud Security Alliance המליצה עוד ב-23 באוקטובר ששאלוני הספקים יכללו שאלות על האופן שבו סודות של לקוחות מוצפנים, מי יכול לפענח אותם, והאם עובדים פנימיים או עבודות אוטומטיות יכולים לקרוא אותם בטקסט גלוי.
האפשרות שמונעת שמירה מוגדרת בממשק כברירת מחדל כ-״Off by default״ — והיא זמינה בחשבונות Enterprise. כלומר, מי שלא הפעיל אותה לא באמת כוסה.