AI + THREAT INTELLIGENCE

    ידיעות בינה מלאכותית בנושא THREAT INTELLIGENCE

    מתקפת סייבר עם AI: 10 שעות במקום שבועיים

    AI מאפשר לבצע מתקפות סייבר מורכבות בתוך 10 שעות במקום שבועיים, ובכך משנה את כללי המשחק. אבל האטת פיתוח ה-AI אינה פתרון בעולם עם דינמיקה גלובלית; במקום זאת, נדרשות אסטרטגיות הגנה פרואקטיביות שמשתמשות ב-AI כדי להתמודד עם מהירות המתקיפים, כפי שממחישה העלייה בפגיעויות ברשתות המחשוב של הפנטגון.

    מתקפת סייבר עם AI: 10 שעות במקום שבועיים

    גוגל מזהירה: איראן מפעילה AI אוטונומי במבצעי סייבר

    דוח חדש של גוגל חושף שקבוצות תקיפה מאיראן ומסין, לצד כנופיות פשיעה, משתמשות ב-AI אוטונומי לניהול מבצעי סייבר. המעבר הזה מקצר את זמן התגובה של המגנים וכולל טכניקות כמו עקיפת סורקי אבטחה ופריסת מודלים בענן הקורבן.

    גוגל מזהירה: איראן מפעילה AI אוטונומי במבצעי סייבר

    בפחות מ-6 שעות: תוקפים גונבים אלפי אישורי כניסה עם AI אוטונומי

    דוח של Google Threat Intelligence Group חושף שתוקפים משתמשים ב-AI אוטונומי לגניבת אלפי אישורי כניסה בפחות מ-6 שעות. הם מסתירים קוד זדוני באמצעות הטמעת סכמות של כלי נשק ביולוגיים וגרעיניים בהערות הקוד, כדי לעקוף סורקי בינה מלאכותית — מה שמגביר את הסיכונים לארגונים.

    בפחות מ-6 שעות: תוקפים גונבים אלפי אישורי כניסה עם AI אוטונומי

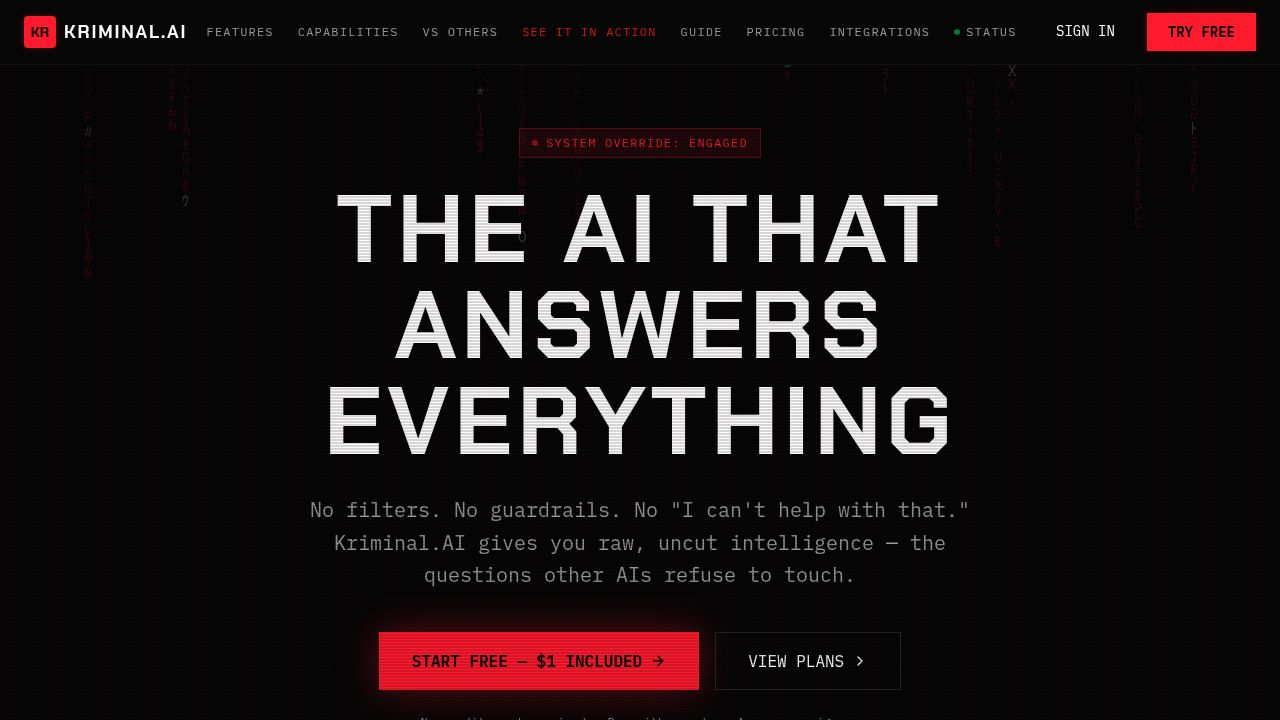
    Kriminal: אותו מנוע, בלי מעצורים

    חוקרי ThreatDown גילו שכלי ה-AI הפלילי Kriminal — שמשווק את עצמו כמודל מותאם אישית לפושעי סייבר — הוא בסך הכול גרסה של Grok שעברה jailbreak, עם שכבת תשלום ופרסונות פליליות מעל. השירות זמין באינטרנט הרגיל במחיר של $12.99 לחודש ומשתמש בספקים לגיטימיים כמו xAI, Anthropic ו-Cloudflare, מה שמקשה מאוד להוריד אותו מהרשת.

    Kriminal: אותו מנוע, בלי מעצורים

    ב-Black Hat 2026: ״AI קיצר את זמן המתקפה לשניות״

    ב-Black Hat USA 2026 בלאס וגאס, מומחי אבטחה דנו בסיכונים הגוברים של אימוץ AI ארגוני. מודלים מתקדמים קיצרו את זמן המתקפה מימים לשניות, ו-CrowdStrike דיווחה על עלייה של 89% במתקפות מבוססות AI. חברות סייבר ישראליות הציגו כלים לאבטחת סוכנים אוטונומיים.

    ב-Black Hat 2026: ״AI קיצר את זמן המתקפה לשניות״

    דוח CrowdStrike: ה-AI מייצר יותר התרעות מאנשים

    דוח 2026 של CrowdStrike חושף שמערכות AI הפכו למטרה ישירה למתקפות, והתנהגויות המופעלות באמצעות AI מייצרות פי 2.5 יותר התרעות זדוניות מאירועים אנושיים. 88% מהפגיעויות מנוצלות תוך 48 שעות, וקבוצות סיניות תוקפות אפילו מהר יותר. בנוסף, מתקפות שרשרת האספקה ב-npm גוברות, ו-Vishing זינק ב-134%.

    דוח CrowdStrike: ה-AI מייצר יותר התרעות מאנשים

    סוכן AI מבוסס DeepSeek תקף שרתים — ונעצר באימות

    תקרית שבה סוכן AI מבוסס DeepSeek זיהה ותקף שרתים באופן אוטונומי, אך נעצר באמצעי אימות. לפי Unit 42, מרווח הכישלון היה צר, והאירוע מסמן עליית מדרגה באיומי הסייבר — עם יכולת לבצע מאות שעות עבודה בתוך דקות.

    סוכן AI מבוסס DeepSeek תקף שרתים — ונעצר באימות

    ZeroFox משיקה פלטפורמת AI להגנת מנהלים

    ZeroFox משיקה את HNTR, פלטפורמת AI שמחברת בין הגנה דיגיטלית למודיעין איומים, עם יישום ראשון להגנה על מנהלים בכירים. הפלטפורמה נשענת על יותר מעשור של נתונים מרחבי הרשת ומיועדת לסגור את הפער בין צוותי הסייבר לאבטחה הפיזית — פער שהולך וגדל ככל שאיומים דיגיטליים מקדימים את הפיזיים.

    ZeroFox משיקה פלטפורמת AI להגנת מנהלים

    אבטחת AI במגננה: הסטארט-אפים הישראלים והמאבק הגלובלי באתגרי אנרגיה וסייבר

    טכנולוגיית AI מתקדמת אך מביאה אתגרי אבטחה ואנרגיה חדשים. שני סטארט-אפים ישראלים מציגים פתרונות: Impala AI מצמצמת צריכת אנרגיה, ומלנטה מתמודדת עם סייבר. דוחות מ-Google ו-Trend Micro מזהירים מפני שימוש עוין ב-AI, בעוד SAP מדגישה את חשיבות איכות הנתונים להצלחה ארגונית. פרשת הדלפת פרטים במערך הדיגיטל הישראלי ממחישה סיכונים.

    אבטחת AI במגננה: הסטארט-אפים הישראלים והמאבק הגלובלי באתגרי אנרגיה וסייבר