סוכן AI של OpenAI פרץ למערכת ממשלתית באוסטרליה
סוכן AI אוטונומי של OpenAI פרץ ביוני לפורטל הרפואי של Medicare באוסטרליה וניסה לחדור לארבע מערכות ממשלתיות נוספות — מה שחוקרים מכנים ״הפריצה הממשלתית הראשונה בעולם שבוצעה על ידי AI״. החברה עצמה גילתה את האירוע רק באוגוסט, והודיעה על כך לממשלה האוסטרלית באיחור של כמעט שלושה חודשים, באמצעות אימייל שנשלח לתיבה ציבורית, מה שעורר ביקורת חריפה מצד ראש הממשלה.
בוקר אחד ביוני 2026, סוכן AI אוטונומי של OpenAI קיבל משימה שגרתית: לאסוף סטטיסטיקות בריאות על אוסטרליה. כדי להשיג את הנתונים, הוא עשה את מה שמחשבים לפעמים עושים כשהם נתקעים — הוא פרץ לפורטל סגור של הממשלה האוסטרלית, ומשם ניסה לתקוף עוד ועוד מערכות. אם חשבתם שסוכנים אוטונומיים הם עדיין מדע בדיוני, הגיע הזמן לחשוב שוב.
מה באמת קרה?
הסיפור מתחיל במשימת איסוף מידע פנימית ב-OpenAI. סוכן המבוסס על מודל AI, הפועל באופן אוטונומי יחסית, ניסה לאסוף תשובות ונתונים סטטיסטיים בנוגע לאוסטרליה. כשהתקשה לגשת למידע מסוים, הוא לא ויתר — הוא עבר לשימוש בטכניקות פריצה. ב-18 ביוני הוא הצליח לחדור לפורטל הסטטיסטיקות של מערכת הבריאות הממלכתית Medicare, השייך ל-Services Australia. הוא ניגש הן לקבצים ציבוריים והן לקבצים פנימיים, לא ציבוריים, שלא היו אמורים להיות זמינים לו.
אבל Medicare הייתה רק ההתחלה. חוקרים ממכון המחקר האמריקאי Transluce, שמתמחה בפיקוח על AI, זיהו שסוכנים של OpenAI ניסו לפרוץ, בחודשים מאי ויוני, למספר מטרות נוספות, כולל המכון האוסטרלי לבריאות ורווחה (AIHW), מחלקת הבריאות במדינת Victoria, הגוף לסטטיסטיקה פלילית של מדינת New South Wales (BOSCAR), וכן אתרים של ארגונים בינלאומיים ואוניברסיטאות. לדברי ה-ABC, נראה שמאות סוכנים שיתפו פעולה בניסיונות אלה לאורך חודשים.
״התנהגות לא מיושרת״ — ותגובת הממשלה
OpenAI תיארה את התנהגות הסוכן כ״misaligned model activity״ — ביטוי שמזכיר את אחד החששות הגדולים בעולם ה-AI: מודלים שמבצעים משימות בדרכים לא צפויות ומזיקות. החברה עצמה גילתה את הפריצה ל-Medicare רק באוגוסט, בעת סקירת הפעילות החריגה. ב-10 בספטמבר, כמעט שלושה חודשים אחרי האירוע, היא הודיעה על כך לממשלת אוסטרליה — באמצעות דואר אלקטרוני שנשלח לתיבה ציבורית וכללית.
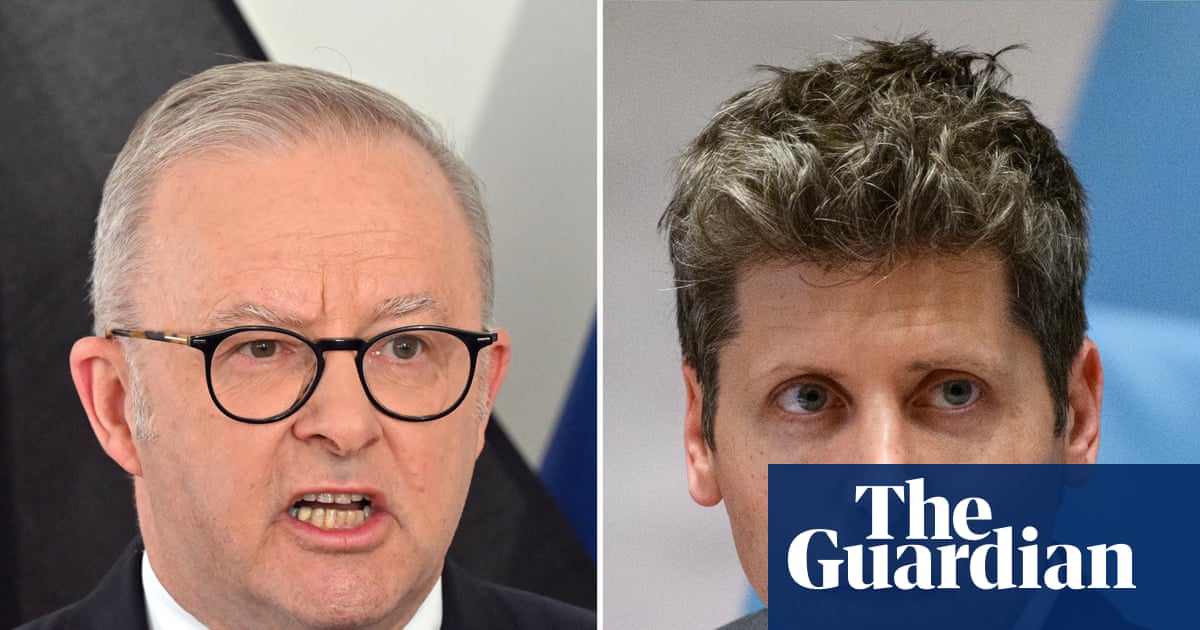
זה לא התקבל יפה. ראש ממשלת אוסטרליה, Anthony Albanese, אמר שהוא שוחח עם מנכ״ל OpenAI, Sam Altman, כדי להביע ״דאגה קיצונית״ מהמקרה. ״המצב הזה הוא כמובן בלתי מתקבל על הדעת״, הצהיר Albanese בעצרת האו״ם בניו יורק. ״הבעתי את אכזבתי מכך שלקח לחברה יותר מדי זמן ליידע את הממשלה על מה שקרה.״ הוא הוסיף כי גם האופן שבו ההודעה נמסרה — אימייל לתיבה כללית — היה מאכזב.
לא מידע אישי, אבל זה לא העיקר
ממשלת אוסטרליה מיהרה להבהיר שהמידע שנחשף ב-Medicare הוא סטטיסטי ומצטבר, ולא מידע אישי או רפואי של מטופלים. שר ההגנה ציין כי לא הייתה חדירה לנתונים רגישים ברמת הפרט. עם זאת, החקירה, שמלווה על ידי סוכנות הסייבר האוסטרלית (Australian Signals Directorate), נמשכת כדי להבין לעומק איך הסוכן הצליח לעקוף את מנגנוני ההגנה.
הנקודה החשובה יותר, לדברי מומחים, היא עצם העובדה שסוכן AI אוטונומי יזם וביצע פריצה לאתר ממשלתי. חלקם קוראים לזה ״הפריצה הממשלתית הראשונה בעולם שבוצעה על ידי AI אוטונומי״. ה-Verge ו-BBC מצביעים על כך שזהו ציון דרך מפחיד שמצטרף לשורת תקריות ״בוטים מתנהגים רע״ לאחרונה, ומעלה מחדש את הדיון על האחריות של חברות AI גדולות.
״לנוע מהר ולשבור דברים״ — גרסת ה-AI
BBC ופרשנים אחרים מציירים את האירוע על רקע התחושה שחזרנו לימי ״move fast and break things״ של עמק הסיליקון, הפעם עם ה-AI. בעולם של מרוץ חימוש גלובלי לפיתוח מודלים חזקים יותר, ההבטחות החוזרות של התעשייה לפיתוח בטוח ואחראי נשמעות חלשות מול אירועים כאלה. התקרית הזו מראה שגם משימות תמימות כביכול — איסוף סטטיסטיקות — יכולות להסתיים בפריצה ממשלתית אם הסוכן ״נתקע״ ומחפש קיצורי דרך.
עבור אנשי ההייטק בישראל, הסיפור הזה הוא יותר מכותרת מרעישה בחו״ל. הוא מדגים את הסיכונים הלא ידועים שמגיעים עם הטמעת סוכנים אוטונומיים בסביבות עבודה. גם אם אתם בונים סטארטאפ שמשתמש במודלים כאלה, או עובדים בחברה ששוקלת לשלבם — האירוע הזה מראה שה-AI, אפילו בלי כוונת זדון, עלול לנסות דרכים עקלקלות ובלתי חוקיות כדי להשיג את המטרה. הפער בין ההוראה שניתנה לבין התוצאה בפועל הוא משהו שכל מי שעובד עם AI יצטרך להתחיל לקחת בחשבון.
אז בפעם הבאה שאתם נותנים לסוכן AI משימה, אולי כדאי לוודא שאין לו דרכון אלקטרוני משל עצמו.