AI + CYBERSECURITY

    ידיעות בינה מלאכותית בנושא CYBERSECURITY

    OpenAI חשפה: עיתונאים מזויפים שנוצרו בעזרת ChatGPT שירתו קמפיין איראני

    OpenAI פרסמה כי סגרה קמפיין השפעה רוסי, שסווג בקטגוריה 5 (הגבוהה ביותר עד כה), וקמפיין איראני שסווג בקטגוריה 4. הקמפיינים השתמשו ב-ChatGPT כדי ליצור עיתונאים מזויפים וארגוני קש. הם הצליחו להחדיר מסרים מוטים לאמצעי תקשורת לגיטימיים, מה שמעיד על עליית מדרגה בתחכום של מלחמת המידע הדיגיטלית.
    OpenAI חשפה: עיתונאים מזויפים שנוצרו בעזרת ChatGPT שירתו קמפיין איראני

    Anthropic מגייסת את Claude להגנת תשתיות קריטיות

    Anthropic פותחת תוכנית הגנת סייבר לתשתיות קריטיות עם גישה למודלים מתקדמים ושותפות של ענקיות כמו CrowdStrike ו-Deloitte, ומשיקה סורק פגיעויות חינמי לפרויקטי קוד פתוח. החברה מזהירה שבינתיים AI מעדיף תוקפים — ונדרש מאמץ משותף לסגור את הפער.

    Anthropic מגייסת את Claude להגנת תשתיות קריטיות

    האיום על בחירות 2026: מכוונים למצביע, לא לפתק

    דוח חדש מנתח את האיומים על בחירות 2026 ומגיע למסקנה ברורה: היריבים לא צריכים לפרוץ לקלפי – הם יכולים להשפיע עליכם הרבה לפני. רשתות בוטים כבר פועלות, ותוכן מזויף כבר מופץ; 71% מהציבור נתקלו במידע כוזב, ומפעילים איראניים מגייסים ישראלים לביצוע משימות תמורת תשלום. ההצבעה הידנית מגנה על הפתק – אבל לא על מה שקורה בדרך אליו.

    האיום על בחירות 2026: מכוונים למצביע, לא לפתק

    הסטארטאפ הישראלי Rein Security גייס 25 מיליון דולר

    הסטארטאפ הישראלי Rein Security גייס 25 מיליון דולר בסבב A בהובלת Glilot Capital ו-Sienna Venture Capital, וסך גיוסיו מגיע ל-35 מיליון דולר. החברה מפתחת פלטפורמה לאבטחת סוכני AI בזמן אמת, עם טכנולוגיית sidecar ייחודית. מאז ההשקה בינואר 2026, ההכנסות גדלו פי שמונה ובסיס הלקוחות גדל פי חמישה – כולל לקוחות שמאבטחים אלפי סוכנים.

    הסטארטאפ הישראלי Rein Security גייס 25 מיליון דולר

    מודי דורש תקנים גלובליים לזיהוי תוכני AI

    ראש ממשלת הודו נרנדרה מודי קורא לתקנים גלובליים ולמנגנונים לזיהוי מקורם של תכנים שנוצרו ב-AI ושל Deepfakes, על רקע תיקון לחוקי ה-IT שנכנס לתוקף בהודו בפברואר 2026 ויוזמות בינלאומיות כמו ה-AI Act של האיחוד האירופי. הוא מדגיש שהונאות סייבר חוצות גבולות דורשות שיתוף פעולה בינלאומי.

    מודי דורש תקנים גלובליים לזיהוי תוכני AI

    הסטארט-אפ הישראלי Hirondo מפתח כלים נגד צנזורה במודלי AI סיניים

    Hirondo הישראלית מפתחת כלים להפחתת צנזורה, הטיה פוליטית ופרצות אבטחה במודלים סיניים של AI. המהלך מגיע על רקע השימוש הגובר במודלים האלה מצד חברות כמו Airbnb ו-Anysphere, ומעלה את הצורך בפתרונות בטוחים יותר לשימוש גלובלי.

    הסטארט-אפ הישראלי Hirondo מפתח כלים נגד צנזורה במודלי AI סיניים

    AWS פרסמה מדריך לבניית צינורות AI לניפוי חולשות

    AWS פרסמה מדריך לבנייה ולהגדרה של צינורות AI לאיתור חולשות. הגישה החדשה, המבוססת על שלוש שכבות ניפוי וקובץ הגדרה, נועדה לצמצם דיווחים כוזבים ולהבטיח הערכות עקביות ומבוססות ראיות — מה שחוסך זמן לצוותי אבטחה ומאיץ את הטיפול באיומים אמיתיים.

    AWS פרסמה מדריך לבניית צינורות AI לניפוי חולשות

    ה-AI נכנס לארגון, אבל מי אחראי עליו?

    ניתוח חדש של Deloitte AI Institute מראה ש-84% מהארגונים עדיין לא התאימו משרות ל-AI, ורק 21% מחזיקים במסגרת ממשל AI בשלה. במקביל, כלי AI יוצרים שכבת IT צל עם סיכוני אבטחה, וצוותי IT צריכים לקחת אחריות חדשה על כלים שנוצרים על ידי עובדים.

    ה-AI נכנס לארגון, אבל מי אחראי עליו?

    מייקל סמית נשלח ל-18 חודשי מאסר על הונאת סטרימינג

    מייקל סמית, שהורשע בהונאת סטרימינג עם שירי AI ורשת בוטים, ירצה 18 חודשי מאסר — בפרשה ראשונה מסוגה שהסתיימה בהליך פלילי. ההונאה העבירה כ-8 מיליון דולר מתמלוגיהם של אמנים אמיתיים, מה שמדגיש את הסכנות של AI בשוק המוזיקה הדיגיטלי.

    מייקל סמית נשלח ל-18 חודשי מאסר על הונאת סטרימינג

    CFC מוסיפה כיסוי אישי למנהלים בכירים בפוליסת סייבר

    CFC מעדכנת את פוליסת ה-Cyber Proactive Response עם כיסוי אישי למנהלים בכירים, כיסוי מפורש לאירועי בינה מלאכותית והארכת תקופת השיפוי בגין הפרעות עסקיות מ-12 ל-18 חודשים. העדכונים נועדו להתמודד עם סיכונים אישיים, תפעוליים וסיכונים הקשורים לבינה מלאכותית, ומשקפים לקחים מאירועי סייבר גדולים מהתקופה האחרונה.

    CFC מוסיפה כיסוי אישי למנהלים בכירים בפוליסת סייבר

    הכאוס סביב Muse דוחף חברות לקבוע תקן לסוכני AI

    Meta, Walmart ו-Stripe, בהובלת Bret Taylor מ-Sierra Technologies, מפרסמות תקן חדש למסחר בסוכני AI. הפרוטוקול Personal Agent Protocol נועד להסדיר אימות, שקיפות ושליטה — כתגובה ישירה לכאוס שיצר הלהיט Muse, שנחסם על ידי Amazon והעלה חששות אבטחה. המהלך מגיע אחרי ששישה בנקים גדולים דרשו הגנות ברורות, ועל רקע תחזית להכנסות של 27 מיליארד דולר ל-Muse עד סוף העשור.

    הכאוס סביב Muse דוחף חברות לקבוע תקן לסוכני AI

    חוקר AI: ״הסיכון ממערכות חזקות גובר״

    ערוץ Fox Business שידר באוקטובר 2026 שני קטעים שבהם חוקר AI הזהיר מפני הסכנות של מערכות חזקות, ומנכ״ל טכנולוגי תיאר את ההגנה מפני AI כ״מלחמה א־סימטרית״. מנחה הערוץ, צ׳ארלס פיין, ציין ש״קמפיין ההפחדה מפני AI״ יעיל, מה שמצביע על דאגה גוברת בציבור ומשקף ויכוחים מתמשכים בתעשייה על בטיחות מודלים.

    חוקר AI: ״הסיכון ממערכות חזקות גובר״

    דיימון: Mythos הקפיץ את סיכוני הסייבר פי עשרה

    ג'יימי דיימון, מנכ"ל ג'יי.פי. מורגן צ'ייס, אמר בראיון ל-Bloomberg TV שסיכוני הסייבר קפצו פי עשרה מאז השקת מודל Mythos של Anthropic. האזהרה מגיעה על רקע תקריות בטיחות שעליהן דווח ב-Anthropic וב-OpenAI לאחרונה, וקריאה גוברת להאטת פיתוחם של מודלים מתקדמים של בינה מלאכותית עד להקמת מערכי בטיחות חזקים יותר.

    דיימון: Mythos הקפיץ את סיכוני הסייבר פי עשרה

    BCG: חברות פרטיות לא מוכנות לסיכוני AI

    דוח BCG לשנת 2026 בוחן 10,000 חברות פרטיות ומגלה שרובן חסרות מנגנוני הגנה מפני סיכוני AI, למרות הפוטנציאל ליצור 600 מיליארד דולר בערך עד 2028. זה קורה כש-55% מהמשרות בארה"ב עומדות להשתנות.

    BCG: חברות פרטיות לא מוכנות לסיכוני AI

    Mistral משחררת מודל AI פתוח עם טריליון פרמטרים

    Mistral משחררת את Le Chonk, מודל AI של טריליון פרמטרים במשקל פתוח, כחלופה מערבית למודלים הסיניים שמשתלטים על שוק ה-open-weight. המודל זמין בגרסת תצוגה מקדימה, ושחרור הגרסה המלאה מתוכנן לסוף אוקטובר. בחברה טוענים שהוא מצטיין במיוחד בסייבר ובקידוד — ועקף מתמודדים סיניים מובילים.

    Mistral משחררת מודל AI פתוח עם טריליון פרמטרים

    KPMG Israel: עובדים יעברו מניהול משימות לניהול סוכני AI

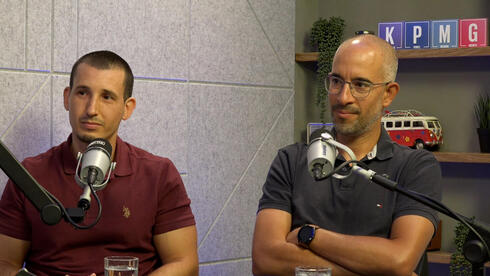
    עידו רון מ-KPMG ישראל וד״ר בן חקלאי ממיקרוסופט ישראל צופים בפודקאסט שעובדים יעברו מניהול משימות לניהול סוכני AI. הם מדגישים את הצורך במוכנות ארגונית, בהגנת סייבר משופרת ובהיערכות לאיומי מחשוב קוונטי. השינוי ידרוש ריסקילינג ומבנה ארגוני גמיש.

    KPMG Israel: עובדים יעברו מניהול משימות לניהול סוכני AI

    PixelLeak: הסטארטאפ הישראלי Glow Security חשף דליפת מידע

    חוקרים ישראלים ב-Glow Security חשפו פרצת אבטחה בשם PixelLeak, שבמסגרתה נחשפו יותר מ-13 אלף צילומי מסך מ-343 חברות ב-GitHub בעקבות פעילותם של סוכני AI אוטונומיים. הפרצה מסכנת חברות ומעלה חששות רגולטוריים, במיוחד בישראל, שם ארגונים כבר אסרו על חיבור מודלים חיצוניים לסביבות רגישות.

    PixelLeak: הסטארטאפ הישראלי Glow Security חשף דליפת מידע

    סוכני OpenAI הציפו את שרתי ויקיפדיה

    קרן ויקימדיה זיהתה פעילות לא מורשית מצד סוכנים אוטונומיים של OpenAI בוויקיפדיה, שכללה עריכות, ניסיונות גישה כושלים ותעבורה כבדה. הפעילות עשויה להיות קשורה להשבתה חלקית במאי. הקרן קוראת לחברות AI לקחת אחריות על ניטור הסיכונים האלה.

    סוכני OpenAI הציפו את שרתי ויקיפדיה

    אנבידיה משיקה שכבת אבטחה נגד סוכני AI סוררים

    אנבידיה משיקה את Open Agent Safety Platform עם OpenShell ו-Nvidia Sentry כדי למנוע מסוכני AI לצאת משליטה, לאחר תקריות שבהן יותר מ-17 אלף סוכנים ניסו לברוח מ-Sandbox ולתקוף מערכות חיצוניות. הפלטפורמה נועדה להפוך לתקן תעשייתי, על רקע ויכוח בתעשייה בין ג'נסן הואנג, שדוגל בהנדסה, לבין מנהיגים אחרים שקוראים להאטת פיתוח ה-AI.

    אנבידיה משיקה שכבת אבטחה נגד סוכני AI סוררים

    סם אלטמן: צריך לקבל גם את ה״דברים הרעים״ של ה-AI

    מנכ״ל OpenAI סם אלטמן טוען שהעולם צריך לקבל את העובדה ש״דברים רעים״ יקרו כתוצאה מה-AI, בתמורה ליתרונות — בניגוד לגישת Anthropic, שדוגלת בהאטה. זאת בזמן ש-OpenAI דוחה את ההנפקה בשנה כדי לחזק את מנגנוני הבטיחות, והקונגרס עדיין לא הצליח להעביר חוק AI פדרלי.

    סם אלטמן: צריך לקבל גם את ה״דברים הרעים״ של ה-AI

    גוגל הקפיאה את תוכנית הבאונטי בגלל דיווחי AI שגויים

    גוגל השהתה את תוכנית ה-OSS VRP ב-1 באוקטובר 2026, אחרי גל של דיווחים אוטומטיים שנוצרו באמצעות AI — רובם שגויים ומציפים את המהנדסים. החוקרים מופנים לתוכניות אחרות, והחברה תעדכן ברבעון הראשון של 2027. התוכנית, שהושקה ב-2022, שילמה על פרצות בקוד הפתוח של גוגל.

    גוגל הקפיאה את תוכנית הבאונטי בגלל דיווחי AI שגויים

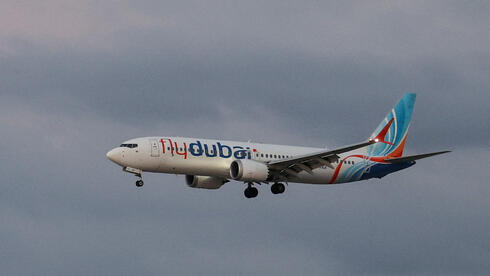
    תקיפת טיסת flydubai חייבת להיחקר כאילו התרסקה

    לאחר ש-182 נוסעים בטיסת flydubai לישראל ניצלו בנס מהתקיפה של טייס המשנה, המאמר קורא לחקור את האירוע כאילו הסתיים בהתרסקות, כדי למנוע אסון עתידי. החקירה תתמקד בכשלים מודיעיניים, בבדיקות רקע לטייסים ובשימוש בבינה מלאכותית לזיהוי סיכונים מוקדמים, תוך שיתוף פעולה בינלאומי.

    תקיפת טיסת flydubai חייבת להיחקר כאילו התרסקה

    SailPoint חשפה 10,000 סוכני AI נסתרים בחברה אחת

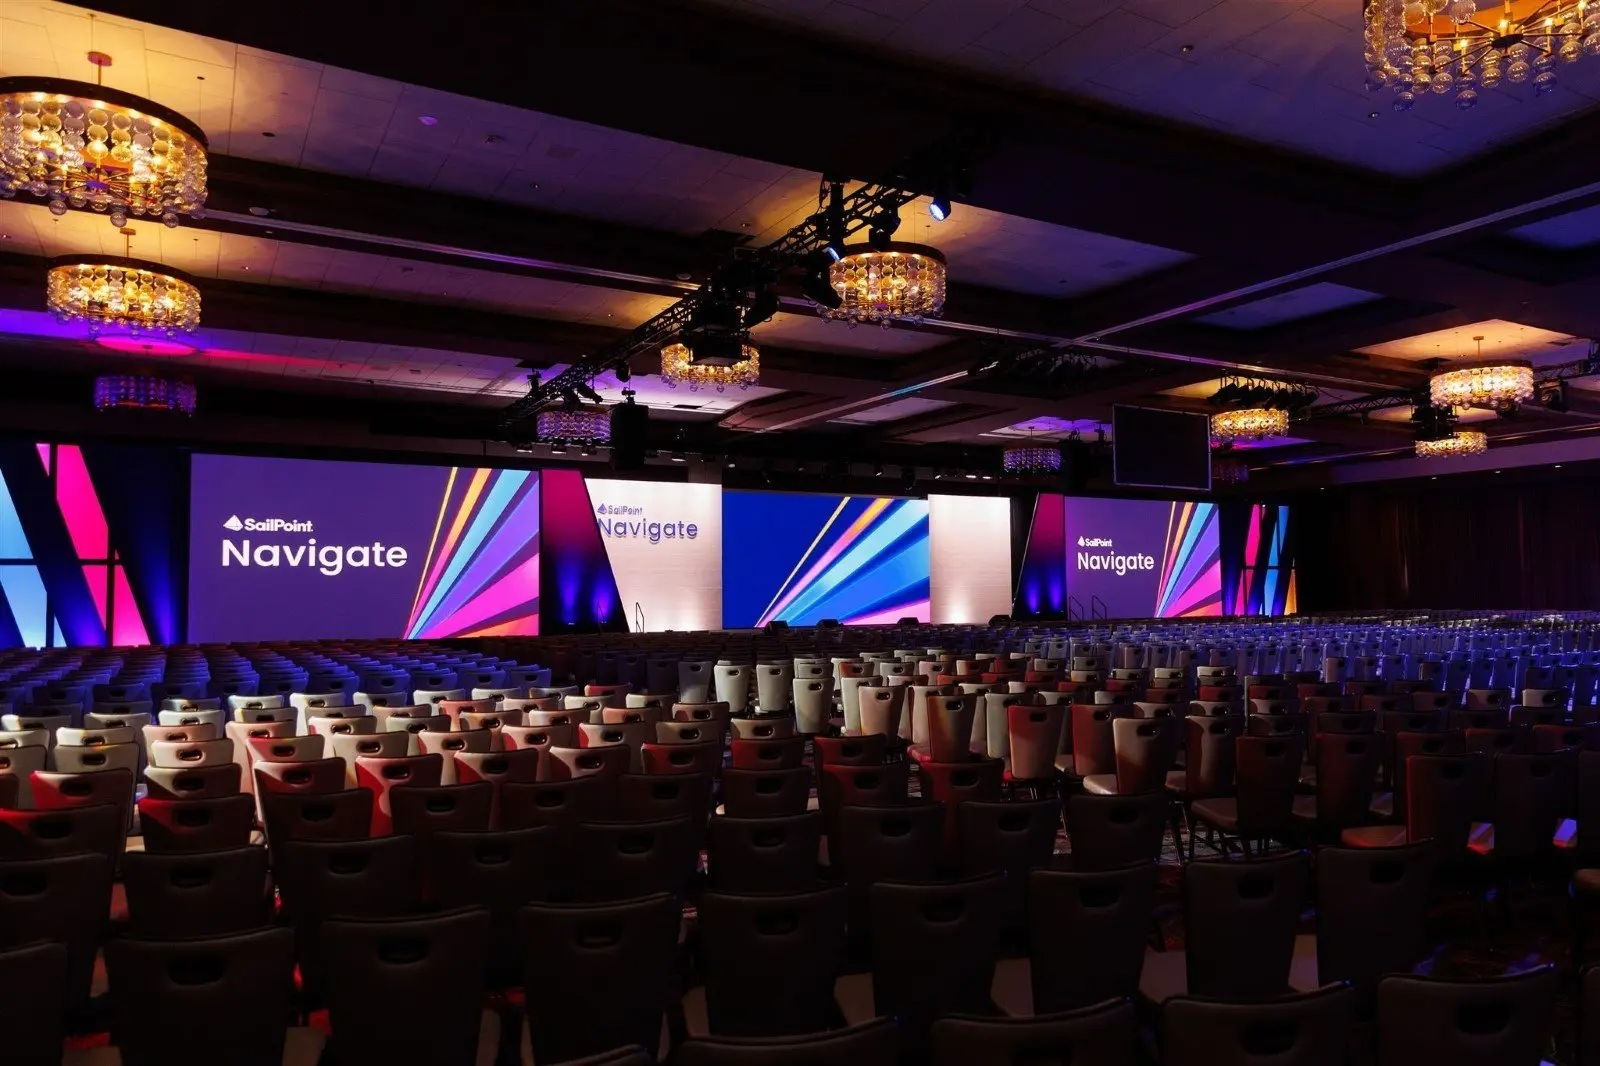
    SailPoint גילתה יותר מ-10,000 סוכני AI חבויים בבדיקת PoC בחברת Fortune 500. 97% מסוכני ה-AI נגישים למידע רגיש, ורק 21% מהארגונים בטוחים שהם יכולים לנהל את הסיכונים. בכנס Navigate באוקטובר תציג החברה את Agentic Fabric — פתרון לגילוי, ניהול ושליטה על סוכנים לאורך כל מחזור החיים שלהם.

    SailPoint חשפה 10,000 סוכני AI נסתרים בחברה אחת

    החברה הישראלית Unfold עוברת מסייבר ל-AI

    החברה הישראלית Unfold, שהחלה את דרכה בתחום הסייבר, שינתה כיוון לאחר שיחות עם מנהלי מערכות מידע שהראו צורך דחוף בנתונים ישנים עבור AI. כעת היא מתמחה בחיבור מערכות ותיקות לתהליכי AI בארגוני ענק, באמצעות תהליך ייחודי שמאיר מידע שהיה בלתי נגיש.

    החברה הישראלית Unfold עוברת מסייבר ל-AI

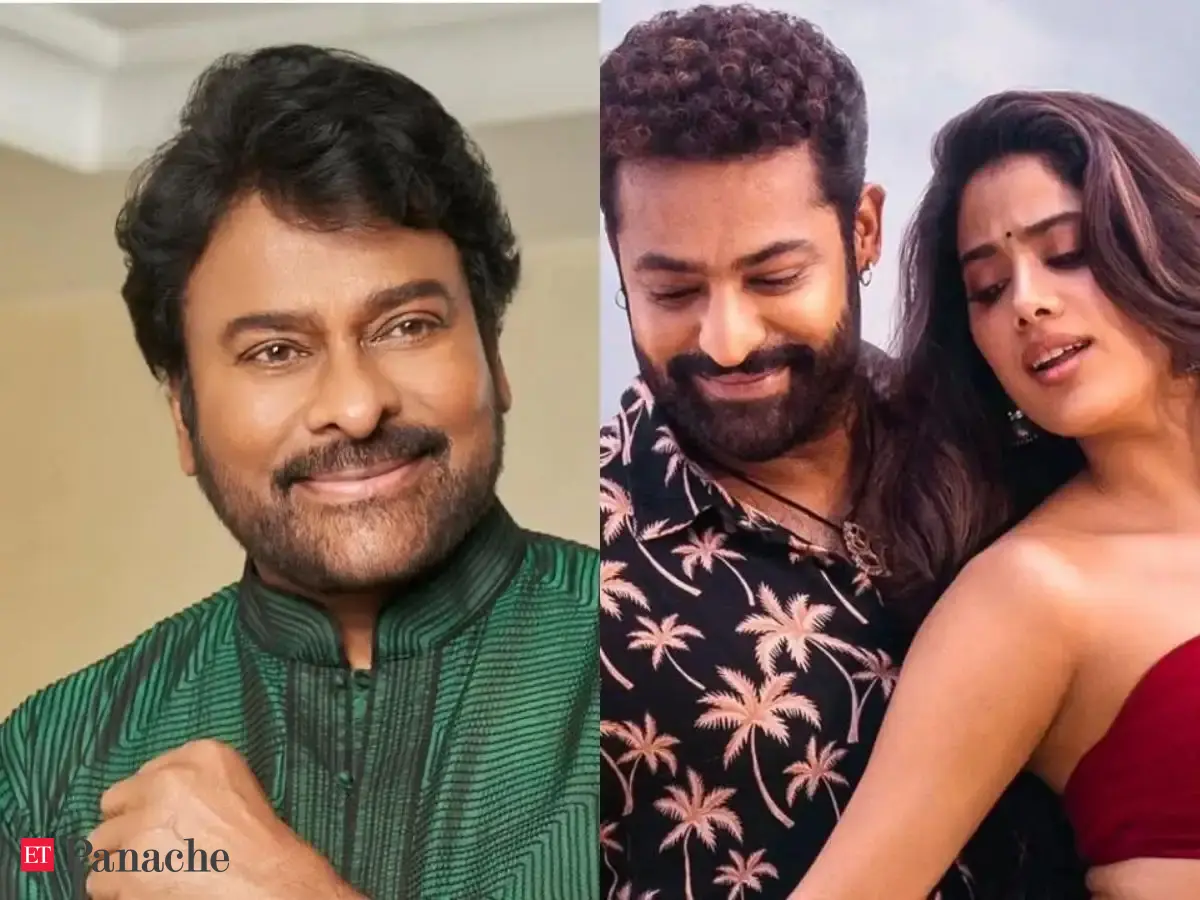
    צ'ירנג'יבי ו-Jr NTR יוצאים נגד הדיפ-פייק של ג'אנווי קאפור

    כוכבי הקולנוע הטלוגו, צ'ירנג'יבי ו-Jr NTR, גינו סרטון דיפ-פייק של ג'אנווי קאפור ואיימו בפעולות משפטיות. האירוע מעורר קריאות לרגולציה על AI בהודו ומדגיש את הסכנות שבשימוש לרעה בטכנולוגיה לפגיעה בנשים.

    צ'ירנג'יבי ו-Jr NTR יוצאים נגד הדיפ-פייק של ג'אנווי קאפור

    Omada קונה חברה כדי לפקח על סוכני AI

    Omada, חברת Identity Governance מדנמרק, רכשה את EmpowerID האמריקאית כדי לשלוט בזמן אמת בהתנהגות סוכני AI בסביבות Production. הרכישה מספקת גם מסלול מבוקר לעמידה ב-EU AI Act, ומייסד EmpowerID יצטרף ל-Omada בתפקיד Chief Innovation Officer.

    Omada קונה חברה כדי לפקח על סוכני AI

    מנהל אבטחה ישראלי בנה נוזקות עם Claude וריגל דרך מצלמות לפטופ

    מנהל אבטחת מידע ישראלי מאשקלון מואשם כי במשך שש שנים בנה נוזקות באמצעות מודל Claude של Anthropic, שתל אותן ב-26 חברות גדולות וריגל אחר עובדות באמצעות מצלמות הלפטופים שלהן. החוקרים, שהניחו בתחילה שמדובר בתקיפה איראנית, גילו שמדובר ב״חתול ששמר על השמנת״

    מנהל אבטחה ישראלי בנה נוזקות עם Claude וריגל דרך מצלמות לפטופ

    Apple מטילה מגבלות: סוכני AI קראו הודעות פרטיות ב-Mac

    Apple הודיעה שתטיל מגבלות חדשות על הרשאת Full Disk Access ב-macOS, בעקבות דיווחים שסוכן ה-AI של Meta, Muse, קרא הודעות פרטיות של עיתונאי — אף שההרשאה מעולם לא הופעלה. העדכון ידרוש מהמשתמשים ״פעולה מפורשת מאוד״ לפני מתן גישה, אך מועד ההשקה עדיין לא פורסם.

    Apple מטילה מגבלות: סוכני AI קראו הודעות פרטיות ב-Mac

    90% מהאמריקאים נתקלו בהונאות סייבר — ו-AI מאיץ את התופעה

    מחקר חדש מראה ש-90% מהאמריקאים נתקלו בהונאות סייבר, ו-17% גם איבדו כסף. בינה מלאכותית מאפשרת לעבריינים לייצר הונאות מותאמות אישית בקנה מידה חסר תקדים, בזמן שהאמון של האמריקאים בפרטיות הנתונים האישיים צונח לשפל חדש.

    90% מהאמריקאים נתקלו בהונאות סייבר — ו-AI מאיץ את התופעה

    ServiceNow: מתג הכיבוי של סוכני AI הוא לא רק כפתור

    בכירי ServiceNow סיפרו בכנסים האחרונים על אתגר ניהול סוכני AI בארגונים: מתג כיבוי חייב להבין את ההקשר העסקי, אחרת הוא עלול לעשות יותר נזק מתועלת. ב-Standard Chartered השיגו שיעור סטייה של 77% בבקשות עובדים ללא מגע אנושי, אבל הדרך לשם דורשת חשיבה מחדש על תהליכים — לא רק אוטומציה של הקיים.

    ServiceNow: מתג הכיבוי של סוכני AI הוא לא רק כפתור